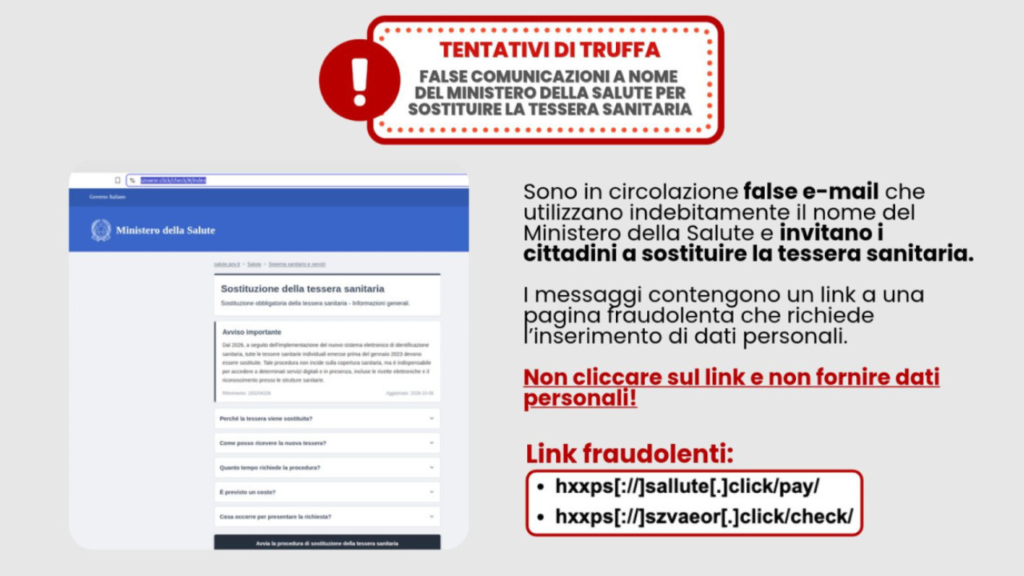
Il ministero della Salute ha lanciato un allarme riguardo a una campagna di phishing in cui i truffatori utilizzano false email per ingannare i cittadini sulla presunta necessità di sostituire la propria tessera sanitaria. Cliccando sui collegamenti presenti nei messaggi, le vittime vengono reindirizzate verso portali web ingannevoli progettati appositamente per sottrarre informazioni personali, dati sensibili e coordinate bancarie.
I messaggi, che utilizzano indebitamente l’intestazione e il nome del dicastero, invitano le vittime a sostituire o rinnovare la propria tessera sanitaria, attirandole con la possibilità di ottenere finti rimborsi o bonus.
La dinamica dell’inganno: siti civetta e furto di identità
Il meccanismo della truffa si sviluppa attraverso un’architettura visiva studiata per trarre in errore gli utenti. L’e-mail invita a cliccare su un collegamento ipertestuale che indirizza verso un falso sito web, creato ad arte per ricalcare nell’aspetto grafico le piattaforme istituzionali. Una volta sul sito civetta, all’utente viene richiesto di compilare un modulo inserendo numerosi dati personali e sensibili.
Le informazioni sottratte alimentano un circuito illecito: vengono impiegate per la compravendita di dati, la clonazione di documenti di identità o per compiere ulteriori attività fraudolente.
L’ondata di smishing e i precedenti del Fascicolo sanitario
I tentativi di frode non viaggiano soltanto via e-mail. Sempre più spesso la trappola scatta sullo smartphone attraverso lo smishing, ovvero l’invio di sms ingannevoli che simulano comunicazioni da parte di enti pubblici. Il meccanismo resta il medesimo: spingere il destinatario a cliccare su link malevoli per carpire credenziali d’accesso, dati personali e informazioni finanziarie.
Questa campagna fraudolenta si inserisce in un contesto di attacchi sempre più frequenti. Già lo scorso aprile il ministero della Salute aveva segnalato una truffa analoga legata all’aggiornamento dei dati nel fascicolo sanitario elettronico, mirata all’acquisizione di dati personali, sensibili e bancari. Come evidenziato dall’Agenzia delle Entrate, i truffatori usano pretesti differenti, tra cui falsi rimborsi Irpef e bonus vacanze fittizi.
La dimensione del fenomeno
I dati forniti dal Cert-Agid (la struttura tecnica nazionale che supporta le PA nella gestione delle minacce informatiche) tracciano il quadro di una vera e propria emergenza: nei primi sei mesi dell’anno sono state rilevate oltre 100 campagne malevole articolate in 20 schemi differenti. Il tema più ricorrente riguarda le false multe stradali che imitano le notifiche di PagoPA.
La regola d’oro: la tessera sanitaria non si rinnova online
Per sventare l’inganno è sufficiente conoscere le reali procedure della Pubblica Amministrazione. Il ministero della Salute e l’Agenzia delle Entrate ricordano che la tessera sanitaria non si rinnova mai via e-mail o tramite moduli online.
Alla scadenza naturale del documento (che ha una validità di sei anni), la nuova tessera viene spedita automaticamente a casa del cittadino all’indirizzo di residenza registrato nell’anagrafe tributaria. Nessun ente pubblico richiede dati personali o riservati attraverso link inviati per posta elettronica o messaggi non sollecitati.
Il vademecum per proteggersi dalle truffe
L’Agenzia delle Entrate e le autorità competenti sottolineano che la difesa più efficace risiede nell’uso consapevole degli strumenti informatici e nell’adozione di precisi accorgimenti. Di fronte a un messaggio sospetto, occorre analizzare diversi indicatori. Il primo è la verifica del testo e del mittente. Occorre sempre controllare se il messaggio proviene da un mittente noto, se è scritto in italiano corretto, se è rivolto personalmente al destinatario e se presenta una formattazione grafica e tipografica coerente.
Occorre controllare sempre il link del collegamento per verificare che l’indirizzo reale corrisponda al testo visibile. Si può fare semplicemente puntando la freccia del mouse sul collegamento. Infine è opportuno verificare l’estensione degli allegati che i criminali inviano. le mail truffa contengono file con formati ingannevoli.
Cosa fare se si riceve una email o un sms sospetto
Se si riceve un’e-mail sospetta, occorre non cliccare sui link, non fornire alcun dato e cancellare immediatamente il messaggio. In caso di dubbi sulla reale provenienza, è preferibile contattare direttamente il mittente tramite i canali ufficiali (telefono o indirizzo e-mail istituzionale).