Un indirizzo email rubato a Taiwan, una piattaforma capace di spedire fino a 300 messaggi al secondo e migliaia di scuole italiane investite da una raffica di minacce bomba. È questo, per il momento, il quadro ricostruito dal governo sull’attacco informatico che ha seminato il panico tra studenti, insegnanti e famiglie. Un’operazione apparentemente semplice sul piano tecnico, ma capace di mettere sotto pressione l’intero sistema scolastico nazionale. E soprattutto un attacco senza un responsabile identificato: a Palazzo Chigi nessuno è in grado di dire con certezza chi ci sia dietro, né quale sia il vero obiettivo della campagna.
La pista di Taiwan: fino a 300 email al secondo
Durante l’incontro con i leader delle opposizioni, Giorgia Meloni ha illustrato gli elementi raccolti finora dagli apparati di sicurezza. Secondo la ricostruzione riferita al vertice, le comunicazioni che hanno provocato l’allarme sarebbero partite da un indirizzo di Taiwan precedentemente compromesso e successivamente messo a disposizione sul dark web.
Il sistema utilizzato sarebbe stato in grado di inviare tra 200 e 300 email al secondo, una velocità sufficiente a raggiungere in pochi minuti un numero enorme di destinatari. Secondo i dati illustrati durante la riunione, l’ondata di minacce avrebbe portato all’evacuazione di 6.358 scuole italiane. Una cifra riportata nel resoconto del vertice, che richiede comunque di distinguere gli istituti effettivamente evacuati da quelli semplicemente raggiunti dalle comunicazioni.
La provenienza taiwanese dell’indirizzo non identifica la nazionalità degli autori. L’utilizzo di credenziali rubate e infrastrutture digitali compromesse permette infatti di nascondere l’origine reale di un’operazione e di indirizzare i sospetti verso Paesi che potrebbero non avere alcun coinvolgimento.
Ed è proprio questo il problema principale degli investigatori: ricostruire il percorso tecnico delle email non equivale necessariamente a individuare chi abbia organizzato e finanziato l’attacco.
Tajani guarda alla Russia: il sospetto di una strategia più ampia
Nel corso della riunione, il ministro degli Esteri Antonio Tajani è stato quello che si è spinto più avanti nell’interpretazione politica dell’accaduto. Dopo aver illustrato la struttura dedicata alla cybersicurezza istituita alla Farnesina, ha lasciato intendere che la campagna contro le scuole potrebbe inserirsi in una più ampia strategia di destabilizzazione riconducibile alla Russia.
Il riferimento è alle operazioni di guerra ibrida e alle iniziative attribuite a soggetti filorussi in diversi Paesi europei, compresi episodi nei quali sarebbero stati utilizzati frigoriferi come strumenti di disturbo o intimidazione.
Si tratta, tuttavia, di una possibile chiave di lettura e non di un’attribuzione accertata. Al momento non sono stati presentati elementi pubblici sufficienti a dimostrare che Mosca abbia organizzato o commissionato l’invio delle minacce alle scuole italiane.
La distinzione è sostanziale, perché un attacco informatico può essere costruito anche per simulare la provenienza da un determinato Paese, sfruttando riferimenti politici, nomi e infrastrutture digitali riconducibili a soggetti estranei.
Mantovano: «La pista russa potrebbe essere un depistaggio»
A raffreddare le ipotesi è intervenuto il sottosegretario alla presidenza del Consiglio Alfredo Mantovano, che ha invitato a non confondere i sospetti con le prove.
«Nessuna polizia o intelligence del mondo oggi sarebbe in grado di farlo», ha spiegato riferendosi alla possibilità di identificare con certezza il mandante sulla base degli elementi attualmente disponibili.
Quanto alla presunta matrice russa, Mantovano ha osservato che «potrebbe essere anche un depistaggio». Un’eventualità che gli investigatori devono necessariamente considerare quando analizzano campagne informatiche costruite attraverso account compromessi e identità digitali false.
Anche Giorgia Meloni ha scelto una posizione prudente: «Non intendo avvalorare tesi senza riscontri solidi», ha chiarito durante l’incontro.
Il risultato è un governo che, pur riconoscendo la gravità dell’operazione, non dispone ancora di elementi sufficienti per attribuirne la responsabilità. E nel quale convivono interpretazioni differenti sulla possibile origine politica degli attacchi.
Salvini arriva in ritardo e sceglie il silenzio
A rendere ancora più singolare il quadro politico è stato l’atteggiamento di Matteo Salvini. Il vicepremier e leader della Lega è arrivato in ritardo alla riunione e, secondo le ricostruzioni del vertice, non è intervenuto nella discussione.
Una scelta che contrasta con la vivacità del confronto tra gli altri partecipanti, impegnati a discutere delle competenze dei servizi di intelligence, dei finanziamenti alla sicurezza informatica e delle possibili responsabilità internazionali.
Il silenzio di Salvini non permette di attribuirgli una posizione specifica sulle ipotesi avanzate da Tajani e Mantovano. Resta però evidente che, almeno durante il vertice, non è emersa una lettura condivisa sull’identità degli autori.
Migliaia di scuole nel mirino, ma chi ha organizzato l’attacco?
Il dato più inquietante della vicenda non riguarda soltanto il numero di email inviate, ma la sproporzione tra i mezzi impiegati e gli effetti prodotti. Un indirizzo compromesso, un sistema automatizzato di spedizione e un testo minatorio sono stati sufficienti a provocare evacuazioni, interventi delle forze dell’ordine e una riunione straordinaria tra governo e opposizioni.
Rimane da stabilire se l’obiettivo fosse semplicemente seminare paura, verificare la capacità di reazione delle istituzioni oppure inserirsi in una campagna più ampia di pressione politica.
Per ora, le ipotesi restano tali. La Russia è una pista evocata nel confronto politico, non un mandante identificato. Taiwan è la provenienza apparente di un indirizzo compromesso, non necessariamente il luogo da cui l’operazione è stata organizzata.
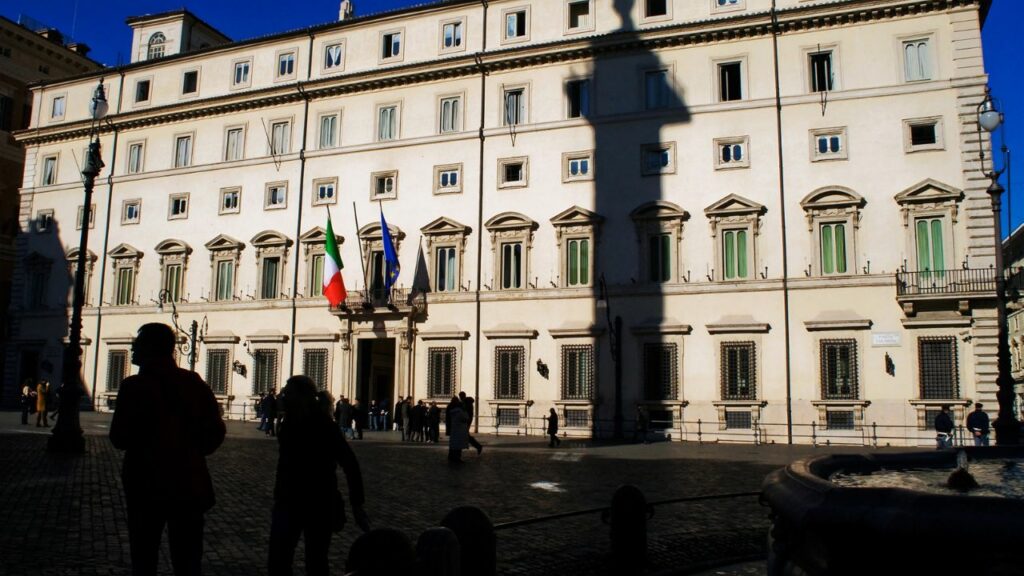
E mentre Palazzo Chigi cerca di capire chi si nasconda dietro le minacce, emerge una certezza meno rassicurante: per mettere in difficoltà migliaia di scuole italiane non è stato necessario violarne i sistemi informatici. È bastato mandare loro un messaggio.