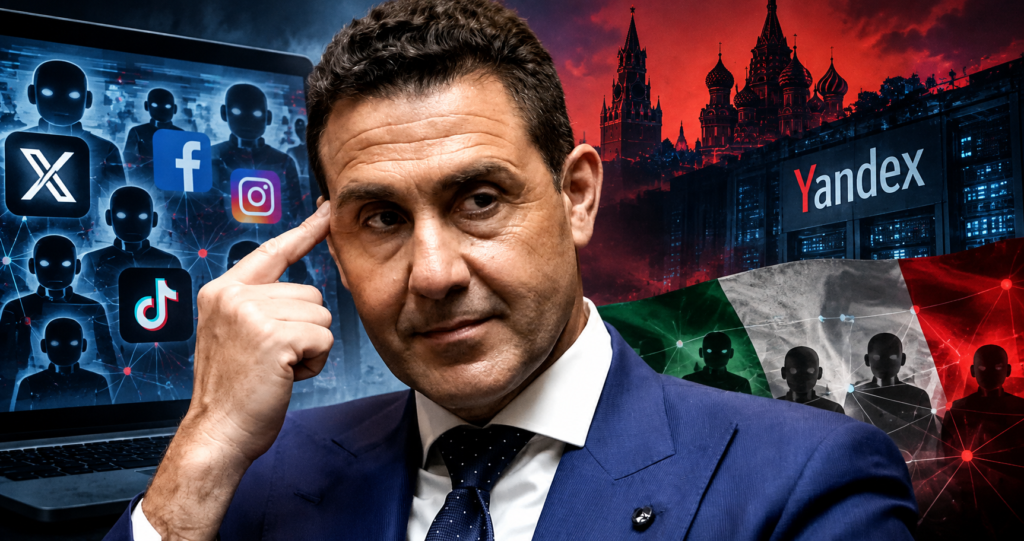
Gli attacchi ucraini ai data center del colosso russo avrebbero provocato un crollo del 94% del traffico automatizzato. Anche in Italia emergono dati anomali, mentre i servizi segreti indagano sui finanziamenti delle campagne di influenza. Sotto osservazione migliaia di interazioni legate ai profili di Roberto Vannacci e almeno quattro influencer che avrebbero prodotto contenuti per soggetti russi.
La propaganda russa potrebbe aver trovato anche in Italia un terreno particolarmente fertile, sfruttando migliaia di account automatizzati per amplificare messaggi politici, alimentare la sfiducia nelle istituzioni occidentali e condizionare il dibattito pubblico. Gli attacchi ucraini contro le infrastrutture informatiche di Yandex hanno aperto uno squarcio su questo sistema, facendo emergere interrogativi che riguardano direttamente il nostro Paese. L’intelligence italiana sta analizzando i flussi digitali e, soprattutto, cercando di individuare chi finanzia le campagne di influenza e quali siano i loro beneficiari.
Al centro degli accertamenti ci sono almeno quattro influencer che avrebbero realizzato contenuti per conto di soggetti russi, migliaia di interazioni sospette sui profili social di Roberto Vannacci e un sistema di finanziamenti che potrebbe utilizzare pubblicità online e criptovalute. Il dossier arriverà nei prossimi giorni all’attenzione del Copasir, il comitato parlamentare che vigila sui servizi segreti.
Quattro influencer italiani nel mirino: i soldi della propaganda
Gli investigatori hanno individuato almeno quattro influencer sospettati di aver prodotto contenuti destinati ad alimentare campagne favorevoli agli interessi russi. I filoni principali riguardano la propaganda No Vax, i messaggi contro l’Ucraina e, in parte, l’immigrazione.
L’aspetto più delicato riguarda i finanziamenti. Gli accertamenti puntano a ricostruire i rapporti economici tra i creatori di contenuti e i soggetti che avrebbero commissionato le campagne. Tra i possibili canali figurano circuiti pubblicitari alternativi a quelli tradizionali di Google e trasferimenti in criptovalute, strumenti che possono rendere più complessa l’identificazione dei finanziatori.
Il sistema di influenza avrebbe agito soprattutto su temi capaci di dividere l’opinione pubblica italiana: guerra in Ucraina, sanzioni contro Mosca, crisi energetica, immigrazione, Unione europea e Nato. La strategia consiste nell’amplificare posizioni già presenti nella società, dando loro una visibilità sproporzionata attraverso una moltiplicazione artificiale delle interazioni.
Il caso Vannacci: migliaia di retweet e account non autentici
Particolare attenzione suscitano i dati relativi ai profili social di Roberto Vannacci. Due analisi precedenti agli attacchi contro Yandex hanno individuato anomalie nelle interazioni intorno ai suoi contenuti.
La prima, condotta da Cyabra e Arcadia, ha esaminato 7.961 profili, classificandone il 16,6% come non autentico. La seconda, realizzata da Reputation Manager, ha rilevato su X oltre 32 mila retweet generati da 6.885 account su appena 245 post originali.
Si tratta di numeri che pongono il problema dell’amplificazione artificiale della comunicazione politica. Le anomalie, tuttavia, non stabiliscono da sole chi abbia organizzato quelle attività, né dimostrano collegamenti tra Vannacci e i soggetti russi sui quali si concentrano le indagini.
La domanda che ora interessa gli analisti è se gli attacchi contro Yandex abbiano modificato anche il volume delle interazioni intorno ai profili politici italiani. Per ottenere una risposta attendibile servirà confrontare i dati precedenti e successivi ai raid.
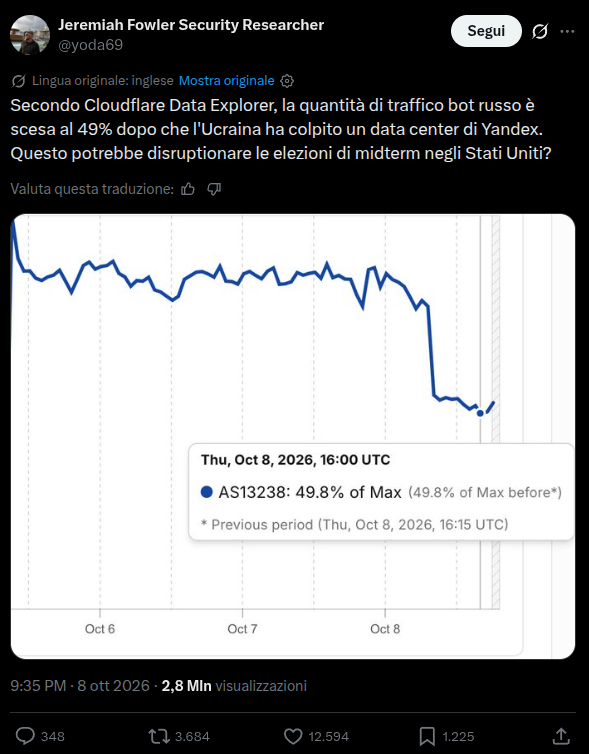
L’Ucraina colpisce Yandex: traffico automatizzato giù del 94%
Il punto di svolta è rappresentato dagli attacchi ucraini condotti tra l’8 e l’11 ottobre contro tre data center di Yandex, situati nelle località russe di Sasovo, Kaluga e Vladimir. Le operazioni avrebbero compromesso una parte delle infrastrutture informatiche del colosso tecnologico russo, con conseguenze rilevanti sul traffico automatizzato.
Le rilevazioni successive hanno indicato un crollo del 94% del traffico automatizzato riconducibile a Yandex. Un dato che ha alimentato interrogativi sul possibile utilizzo di quelle infrastrutture per sostenere reti di bot impegnate nella diffusione di contenuti politici e nella manipolazione delle conversazioni online.
Le conseguenze potrebbero estendersi oltre i confini russi. Anche in altri Paesi occidentali si stanno esaminando le possibili ripercussioni sulle campagne di influenza digitale, comprese quelle rivolte al pubblico tedesco e americano.
Il crollo del traffico automatizzato, però, non coincide necessariamente con una diminuzione equivalente della propaganda. Le reti di influenza possono utilizzare infrastrutture differenti, account gestiti direttamente da persone e sistemi capaci di continuare a operare anche dopo la perdita di una parte dei server.
I dati anomali in Italia e il lavoro dei servizi segreti
In Italia gli analisti hanno cominciato a osservare segnali anomali, ma il tempo trascorso dagli attacchi è ancora insufficiente per misurarne la portata. Occorre distinguere le oscillazioni fisiologiche delle interazioni social dagli eventuali effetti prodotti dal danneggiamento delle infrastrutture russe.
L’intelligence segue da tempo le attività di guerra ibrida e ritiene che le campagne di influenza abbiano già prodotto effetti nel nostro Paese. Non necessariamente modificando i risultati elettorali, ma contribuendo a orientare le discussioni pubbliche e ad amplificare artificialmente determinate posizioni.
È proprio questa capacità di moltiplicare la visibilità dei messaggi a rendere particolarmente insidiosa la propaganda digitale. Un contenuto può raggiungere un pubblico molto più vasto attraverso retweet coordinati, commenti automatizzati e account non autentici, creando l’impressione di un consenso spontaneo e diffuso.
Il dossier al Copasir: chi paga i bot e chi beneficia delle campagne?
La vicenda arriverà nei prossimi giorni al Copasir, chiamato a esaminare un fenomeno che intreccia sicurezza nazionale, interferenze straniere e comunicazione politica.
Gli interrogativi principali riguardano l’identità dei finanziatori, i rapporti con gli influencer individuati e l’eventuale esistenza di strutture organizzate capaci di amplificare sistematicamente determinati messaggi sui social italiani.
Gli attacchi contro Yandex potrebbero offrire agli investigatori un’occasione per confrontare i flussi prima e dopo il danneggiamento delle infrastrutture russe, individuando eventuali collegamenti tra reti automatizzate e campagne politiche.
Il vero nodo, tuttavia, va oltre il numero dei bot che potrebbero essersi fermati. Riguarda chi li controllava, chi pagava per farli funzionare e quali interessi venivano sostenuti attraverso la loro attività. Una questione che investe direttamente la sicurezza del dibattito democratico italiano.