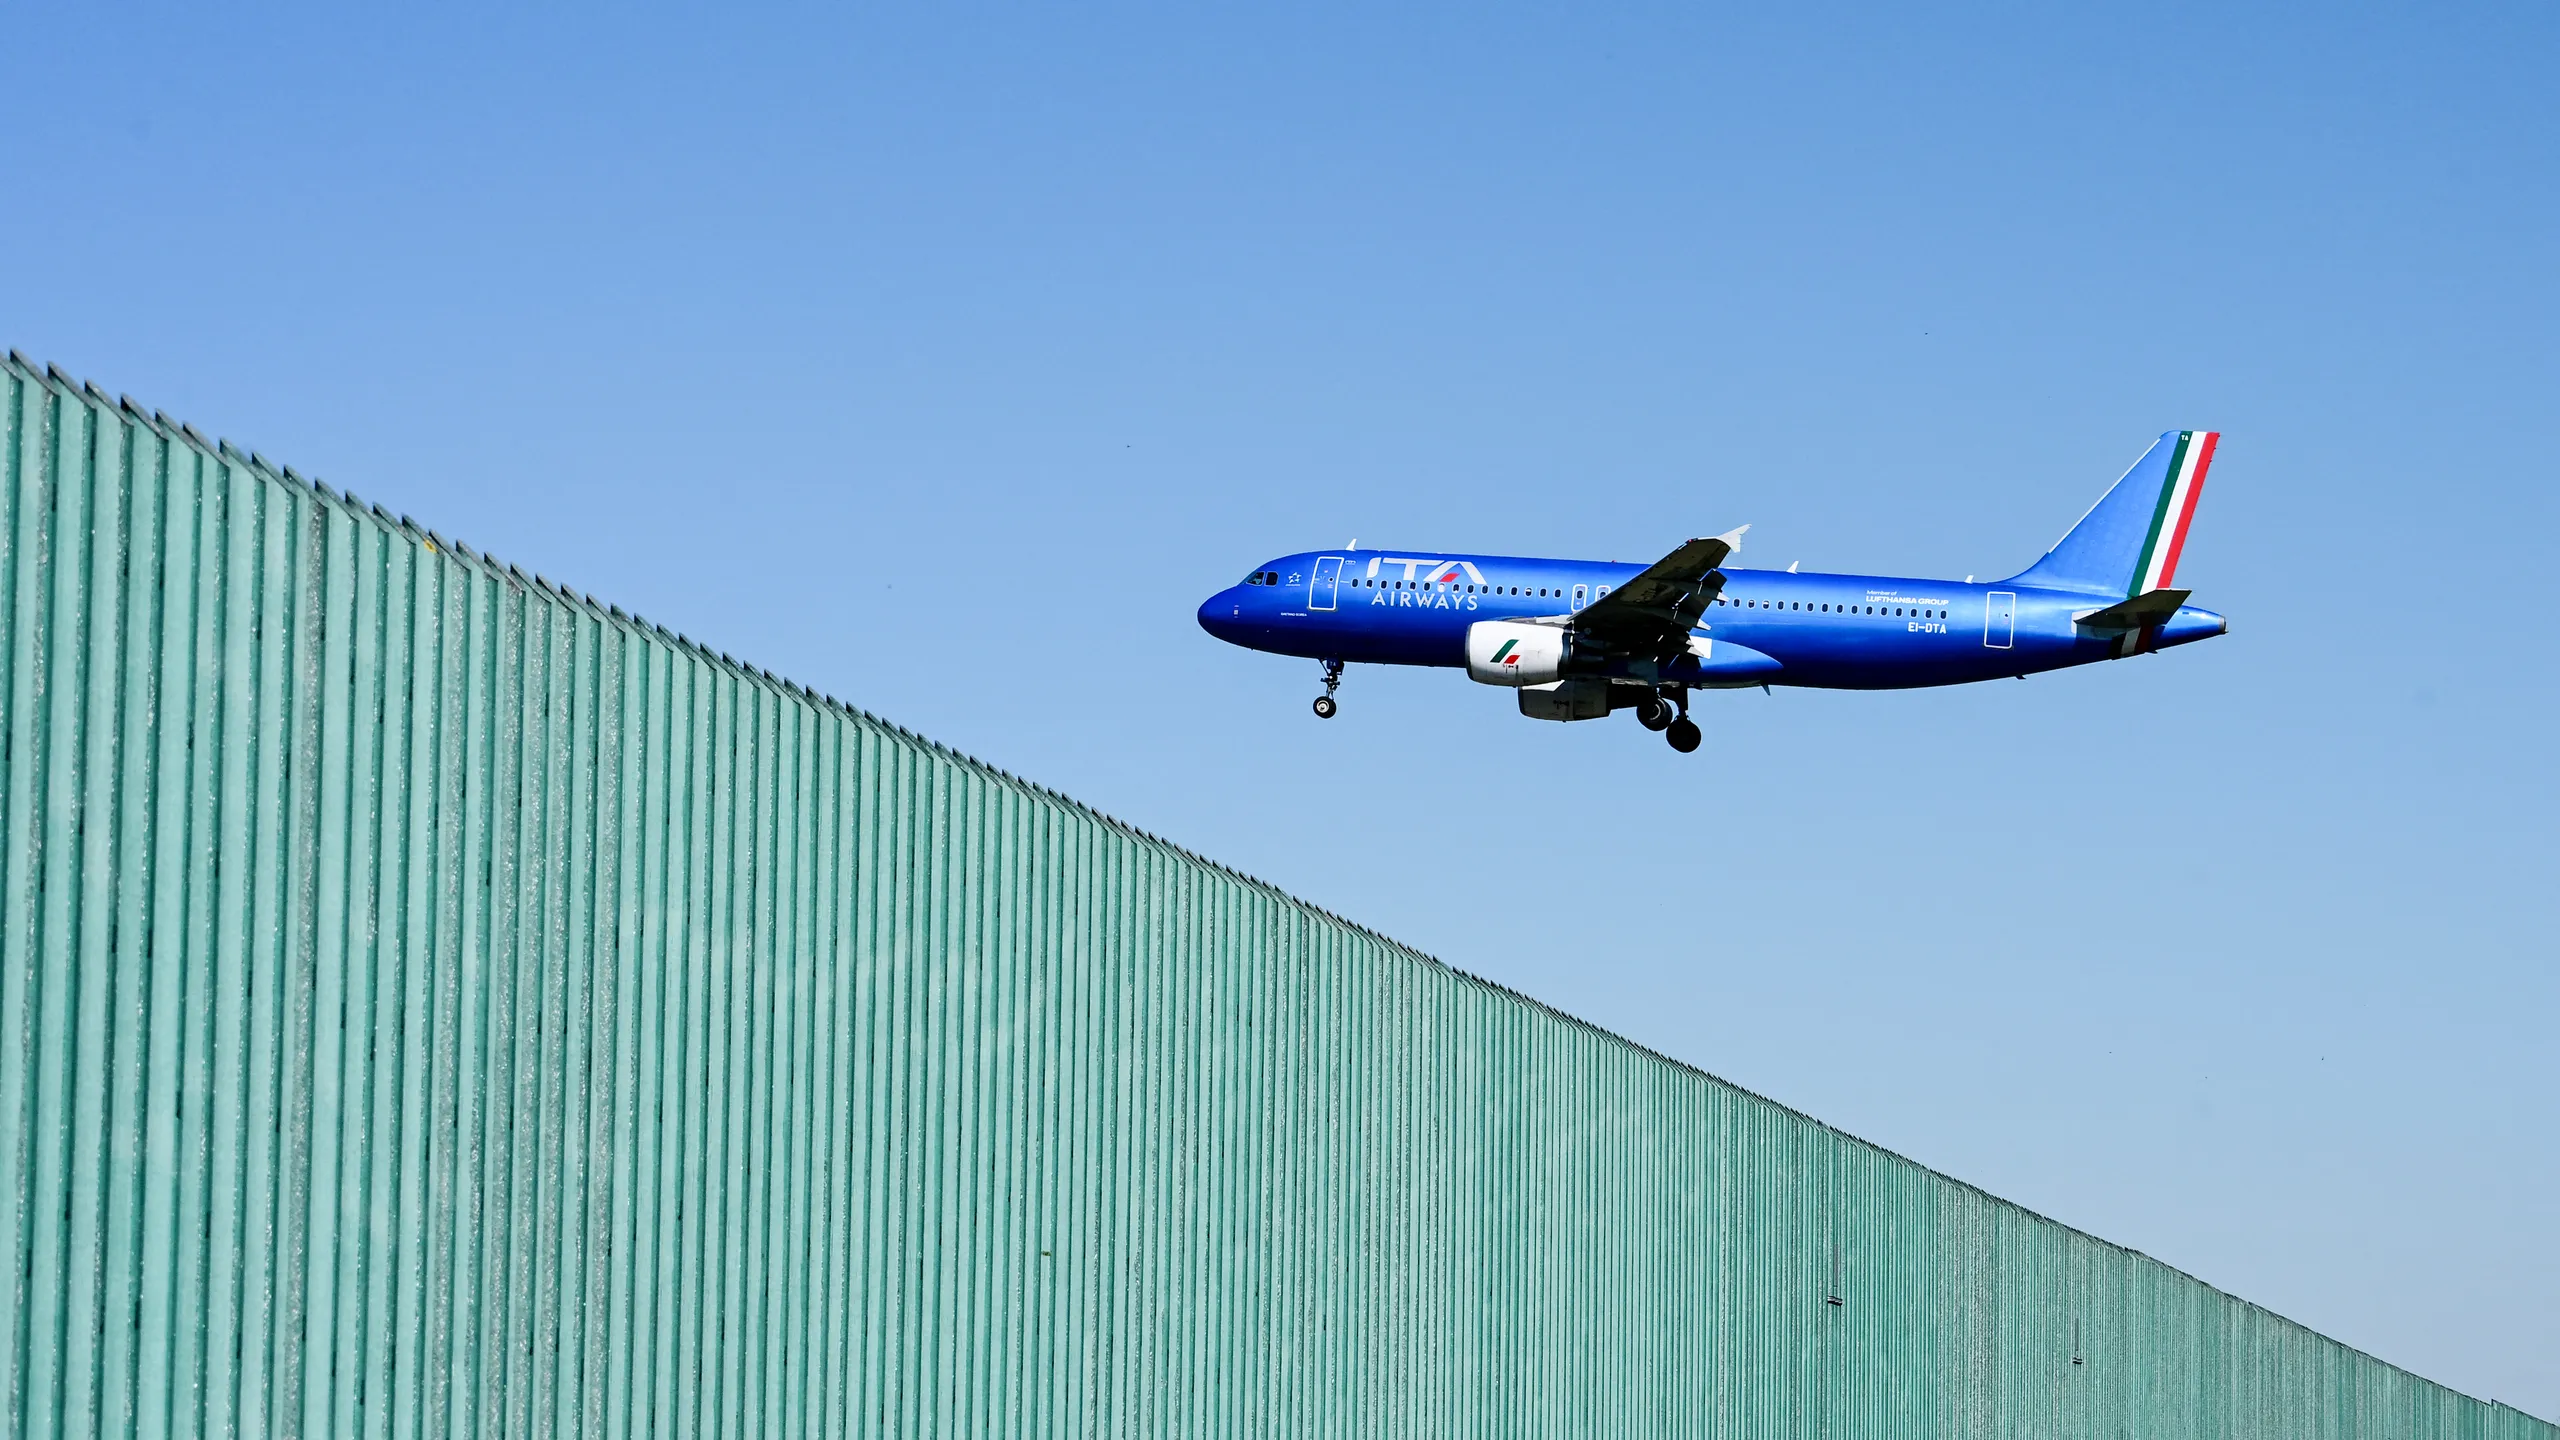
La firma è inquietante, il linguaggio sembra uscito da un manifesto dell’estremismo misogino russo e il nome conduce a un’organizzazione che Mosca stessa ha dichiarato illegale. Dietro la raffica di allarmi bomba che ha sconvolto il traffico aereo europeo compare una sigla fino a poche ore prima sconosciuta alla maggior parte degli italiani: «combattenti dello Stato Maschile». È così che si presentano gli autori della mail inviata all’aeroporto di Fiumicino per annunciare la presenza di ordigni su due aerei diretti a Roma. Una minaccia che ha contribuito a scatenare una giornata di caos, con almeno 18 voli coinvolti in Europa, caccia militari in azione e atterraggi d’emergenza.
Il nome richiama direttamente Male State, in russo Muzhskoye Gosudarstvo, un movimento di hacker russi fondato nel 2016 da Vladislav Pozdnyakov e diventato noto per la propaganda ultranazionalista, l’odio contro le donne e le campagne di intimidazione organizzate attraverso Internet. La somiglianza tra le denominazioni e il linguaggio utilizzato nelle minacce costituisce una pista da approfondire, non una prova: nessun elemento pubblico consente ancora di attribuire gli allarmi bomba all’organizzazione russa.
La mail delirante: «Il vostro regime femminista se ne ricorderà per sempre»
Tutto comincia con un messaggio di posta elettronica scritto in italiano e recapitato nelle prime ore del mattino agli indirizzi di Aeroporti di Roma e di altre società che operano nello scalo di Fiumicino.
Gli autori annunciano la presenza di esplosivi su due collegamenti, uno proveniente da Helsinki e l’altro da Dublino, e rivolgono ai destinatari accuse che mescolano complottismo e odio ideologico.
«Noi, combattenti dello Stato Maschile, con le nostre azioni di oggi lasceremo un segno nella storia. Il vostro regime femminista se ne ricorderà per sempre», si legge nel messaggio.
Poi arriva l’ultimatum: «L’esplosione avverrà tra 60 minuti. Oggi il vostro cielo sarà rosso».
La minaccia costringe le autorità ad attivare le procedure di sicurezza. Il Finnair proveniente da Helsinki raggiunge Fiumicino sotto la sorveglianza dei caccia italiani, mentre l’Aer Lingus partito da Dublino viene dirottato verso la base militare francese di Évreux, dove atterra scortato da un Rafale.
Le verifiche sul volo finlandese non individuano ordigni. Nel frattempo, altri allarmi interessano numerosi collegamenti europei, compreso un Wizz Air partito da Milano Malpensa e costretto ad atterrare a Vienna.
Male State, il movimento fondato in Russia da Vladislav Pozdnyakov
Per comprendere il significato della firma bisogna tornare al 2016, quando Vladislav Pozdnyakov fonda in Russia una comunità online destinata a trasformarsi in uno dei movimenti misogini più aggressivi del Paese.
Male State nasce sui social network e costruisce la propria identità attorno al cosiddetto «patriarcato nazionale», un’ideologia che combina supremazia maschile, nazionalismo radicale e ostilità verso tutto ciò che viene considerato estraneo ai valori tradizionali russi.
Il femminismo rappresenta uno dei principali bersagli della propaganda, insieme all’omosessualità e al multiculturalismo. I sostenitori del movimento descrivono l’emancipazione femminile come una minaccia all’ordine sociale e utilizzano Internet per organizzare campagne di molestie e intimidazioni.
La rete cresce sfruttando la capacità dei social di amplificare gli attacchi contro singole persone. Le vittime diventano bersagli di insulti, minacce e diffusione di informazioni personali, spesso con l’obiettivo di esporle alla persecuzione di altri utenti.
Non si tratta soltanto di provocazioni ideologiche. Le campagne organizzate dal movimento hanno avuto conseguenze concrete sulla vita delle persone prese di mira, trasformando l’odio digitale in uno strumento di pressione e intimidazione.
I Mondiali del 2018 e la persecuzione delle donne russe
Uno degli episodi più conosciuti risale ai Mondiali di calcio del 2018, ospitati dalla Russia.
Durante il torneo, alcuni sostenitori di Male State prendono di mira le donne russe fotografate insieme a tifosi stranieri. Le loro immagini cominciano a circolare online accompagnate da insulti, accuse e informazioni personali.
Il movimento considera quei rapporti un tradimento dell’identità nazionale e scatena campagne di denigrazione contro le donne coinvolte.
La tecnica utilizzata è quella del doxxing: pubblicare dati e informazioni personali per esporre qualcuno a molestie, minacce o ulteriori aggressioni.
Negli anni successivi gli attacchi si estendono anche alle persone LGBT+, agli attivisti e alle aziende accusate di promuovere valori progressisti. Il movimento consolida così una reputazione legata alla violenza verbale e alla persecuzione organizzata attraverso le piattaforme digitali.
La Russia lo mette al bando nel 2021, ma il movimento continua su Telegram
Nel 2021 un tribunale russo dichiara Male State un’organizzazione estremista e ne vieta le attività.
La decisione arriva dopo anni di campagne di odio e intimidazione, ma non determina la scomparsa della rete. Una parte delle comunità legate al movimento continua infatti a operare attraverso Internet, in particolare su Telegram.
Con l’invasione russa dell’Ucraina nel febbraio 2022, la propaganda del gruppo assume con maggiore evidenza posizioni favorevoli alla guerra.
Ai contenuti misogini e ultranazionalisti si affiancano messaggi antisemiti e riferimenti alla simbologia neonazista. La comunità digitale nata attorno alla supremazia maschile amplia così il proprio repertorio propagandistico, intrecciando l’odio di genere con il radicalismo politico e il sostegno all’aggressione militare russa.
Il fatto che il movimento sia nato in Russia e abbia sostenuto la guerra contro l’Ucraina non significa, tuttavia, che agisca per conto del Cremlino. Né esistono elementi per collegare le minacce agli aerei a un’operazione delle autorità russe.
Gli investigatori cercano gli autori delle email: la pista dei server e degli indirizzi IP
La Polizia postale e la Polizia di frontiera aerea stanno cercando di ricostruire il percorso dei messaggi che hanno provocato gli allarmi.
L’obiettivo è identificare gli indirizzi IP, i server utilizzati e gli eventuali collegamenti tra le comunicazioni arrivate nei diversi Paesi europei.
Le verifiche si sviluppano anche attraverso i canali di cooperazione internazionale, perché la successione delle minacce interessa aeroporti e compagnie aeree di numerosi Stati.
Secondo le prime ricostruzioni investigative, alcuni messaggi potrebbero provenire da indirizzi compromessi oppure da servizi di posta elettronica che offrono maggiori strumenti di riservatezza, tra cui Proton Mail.
L’utilizzo di queste piattaforme, di per sé perfettamente legittimo, può complicare l’identificazione di chi invia comunicazioni anonime.
Gli investigatori devono inoltre stabilire se le email appartengano a un’unica campagna organizzata oppure se alcuni episodi siano opera di emulatori che hanno approfittato del clima di allarme.
La firma dello Stato Maschile è autentica oppure qualcuno vuole depistare le indagini?
Il punto più delicato riguarda proprio l’attribuzione delle minacce.
Il riferimento al «regime femminista» e la denominazione «Stato Maschile» risultano coerenti con la propaganda di Male State, ma chiunque potrebbe aver utilizzato quel nome per rivendicare gli allarmi.
Una firma ideologica, soprattutto quando compare in una comunicazione anonima, non costituisce una prova dell’identità del mittente. Potrebbe indicare un legame reale con il movimento, l’iniziativa autonoma di un simpatizzante oppure un tentativo deliberato di indirizzare altrove l’attenzione degli investigatori.
È questa la distinzione sulla quale si concentrano le verifiche: identificare gli autori materiali delle email prima di attribuire responsabilità a un’organizzazione.
Nel frattempo, il bilancio della giornata racconta l’efficacia destabilizzante delle minacce, anche senza la presenza accertata di esplosivi. Diciotto voli coinvolti, scorte militari, controlli straordinari e centinaia di passeggeri costretti a modificare i propri programmi.
Per capire chi abbia provocato tutto questo, però, non basterà decifrare la sigla utilizzata nella mail. Serviranno le tracce informatiche che gli investigatori stanno cercando di recuperare.